01
757,5 mil/mes
Plataforma AppSec todo en uno que detecta y corrige vulnerabilidades
Revisión de código con IANota editorial: 4.4Freemium+9,6 %

757,5 mil/mes+9,6 %
Plataforma AppSec todo en uno que detecta y corrige vulnerabilidades
Freemium
SAST nativo de IA que revisa tus pull requests y recorta el ruido de falsos positivos
Visitas web mensuales estimadas
Estimaciones de Similarweb para este dominio, no usuarios activos. Solo se muestran meses con observaciones; la fecha de recopilación es distinta del periodo medido.
Recopilado el 11 nov 2026

Es la valoración de nuestro equipo editorial sobre 5, no una media de opiniones de usuarios. Los puntos de vista de esta página los redacta una IA a partir de lo que sabemos del producto. No son reseñas de clientes.
Según la telemetría de OpenAITools.app verificada el 2026-11-11, CodeThreat (codethreat.com) es una plataforma de IA indexada en Revisión de código con IA que genera 674 visitas mensuales con una variación de tráfico intermensual de -1,61 mil (-70,5 %). Su principal mercado geográfico es Brasil (76,3 % de cuota de tráfico), y opera con un modelo de precios Freemium, Precio a consultar. Entre las principales alternativas competidoras por volumen mensual se incluyen Aikido Security (757,49 mil visitas/mes), Hacktron (125,53 mil visitas/mes), Pixee (3,77 mil visitas/mes).
Reduce muchísimo los falsos positivos en los PRs.
Muy buena plataforma DevSecOps.
Perspectivas sintetizadas por IA a partir de la inspección del sitio, precios y comparativas de categoría; no son testimonios individuales de clientes.
Un agente de IA analiza los cambios a nivel de pull request y señala riesgos antes del merge, integrando la seguridad en la revisión de código en lugar de auditarla después del despliegue.
Un agente dedicado revalida cada hallazgo, marca los no explotables y explica por qué probablemente sean falsos positivos, para que el equipo dedique tiempo a vulnerabilidades reales.
Entiende el contexto del repositorio y detecta problemas complejos como fallos lógicos, problemas de autenticación y flujos de datos inseguros que los escáneres de reglas suelen omitir.
Mapea todo el código, enlaza componentes y flujos, y genera información sobre arquitectura, documentación, endpoints, dependencias y flujos de datos para acelerar la incorporación.
SAST, SCA, escaneo de IaC, seguridad de contenedores y escaneo de secretos en una sola plataforma, con integraciones para GitHub, GitLab, Bitbucket y CI/CD en más de 27 lenguajes.
CodeThreat se posiciona como una plataforma de seguridad de aplicaciones todo en uno para equipos de ingeniería que consideran demasiado ruidoso el análisis estático tradicional. En lugar de depender solo de reglas de patrones, superpone agentes de IA al motor de escaneo: uno revisa los cambios de código a nivel de pull request, otro reexamina cada hallazgo y explica por qué probablemente sea un falso positivo, y un tercero mapea todo el repositorio para construir contexto sobre arquitectura, endpoints, dependencias y flujos de datos. Así, los hallazgos llegan con contexto de proyecto y no como una lista indiferenciada de alertas.
La cobertura reúne las principales categorías de AppSec en un solo producto —SAST de código fuente, SCA de dependencias, escaneo de infraestructura como código, seguridad de contenedores y escaneo de secretos—, lo que reduce el número de herramientas que el equipo de seguridad debe integrar y correlacionar. La capa de AI SAST apunta a problemas que los escáneres basados en reglas suelen pasar por alto, como fallos lógicos, problemas en rutas de autenticación y flujos de datos peligrosos. El proveedor declara compatibilidad con más de 27 lenguajes y frameworks, con integraciones nativas para GitHub, GitLab, Bitbucket, pipelines de CI/CD y proveedores cloud.
En lo comercial, CodeThreat sigue un modelo de entrada y expansión: un plan gratuito para equipos pequeños, un plan Pro por contribuidor para equipos que despliegan a escala y un nivel Enterprise que añade despliegue on-premises, soporte con SLA, informes avanzados de cumplimiento, opciones de alojamiento de LLM privado y facturación manual. La consolidación todo en uno y opciones empresariales como el LLM privado sugieren que el comprador objetivo está en ingeniería de seguridad de organizaciones de software medianas y grandes.
Unifica SAST, SCA, IaC y escaneo de secretos en una plataforma y usa el agente de falsos positivos para conservar solo lo que requiere atención del desarrollo.
Recibe comentarios de revisión con contexto, impacto y sugerencias de corrección directamente en el pull request, para que la seguridad llegue antes del merge y no tras el despliegue.
Conecta CodeThreat a GitHub, GitLab, Bitbucket y los pipelines actuales sin pedir a los equipos que cambien su forma de construir y desplegar.
Usa el mapeo y el análisis agéntico para descubrir arquitectura, dependencias, endpoints y flujos de datos antes de priorizar la corrección.
Comparación de telemetría lado a lado de herramientas de IA competidoras en la misma categoría principal
| Posición | Herramienta de IA | Visitas mensuales | Crecimiento intermensual | Cuota de tráfico directo | Precios | Comparativa directa |
|---|---|---|---|---|---|---|
| ● | CodeThreat | 674 | -70,5 % | 41% directo | Freemium, Precio a consultar | Actual |
| 1 | Aikido Security | 757,49 mil | +9,6 % | 40% directo | Freemium | vs Aikido Security |
| 2 | Hacktron | 125,53 mil | -40,9 % | 28% directo | Freemium, De pago, Precio a consultar | vs Hacktron |
| 3 | Pixee | 3,77 mil | -37,3 % | 39% directo | De pago, Precio a consultar | vs Pixee |
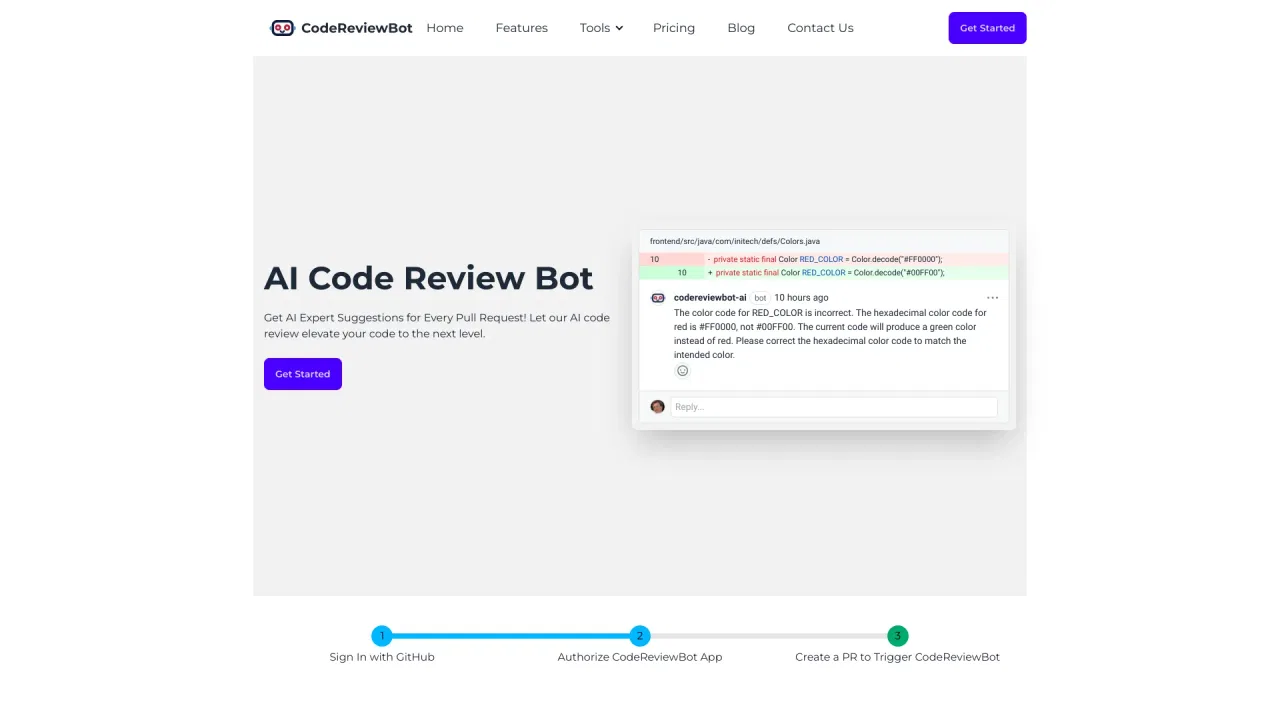
| 4 | CodeReviewBot.AI | 2,52 mil | +97,1 % | 40% directo | Freemium, Prueba gratuita, De pago, Precio a consultar | vs CodeReviewBot.AI |
| 5 | AquilaX | 18,19 mil | -5,4 % | 41% directo | Freemium | vs AquilaX |
| 6 | CybeDefend | 7,64 mil | +37,6 % | 34% directo | Freemium, Precio a consultar, Gratis | vs CybeDefend |
Plataforma AppSec todo en uno que detecta y corrige vulnerabilidades
Plataforma AppSec todo en uno que detecta y corrige vulnerabilidades

Seguridad ofensiva nativa de IA: red teaming continuo, pentests white-box y revisión de PR

AppSec basado en resultados que clasifica y corrige vulnerabilidades a velocidad de máquina
AppSec basado en resultados que clasifica y corrige vulnerabilidades a velocidad de máquina

Revisión de código con IA automática para cada pull request de GitHub
Revisión de código con IA automática para cada pull request de GitHub

32 escáneres de seguridad en una sola pasada DevSecOps filtrada por IA
32 escáneres de seguridad en una sola pasada DevSecOps filtrada por IA

El cerebro de seguridad que mantiene a los agentes de IA dentro de tus reglas
El cerebro de seguridad que mantiene a los agentes de IA dentro de tus reglas

El agente de código con IA que convierte ideas en software entregado

Revisión de código con IA y estados que mantienen cada repositorio en orden
Revisión de código con IA y estados que mantienen cada repositorio en orden

Pervaziv AI is an AI-powered software security platform whose Cortex suite brings AI code review, DevSecOps and multi-cloud application security into developer tools, browsers, mobile and the CLI.
Pervaziv AI is an AI-powered software security platform whose Cortex suite brings AI code review, DevSecOps and multi-cloud application security into developer tools, browsers, mobile and the CLI.

Revisión de código con IA, triaje de PR y monitorización de seguridad para equipos rápidos
Revisión de código con IA, triaje de PR y monitorización de seguridad para equipos rápidos

Plataforma de orquestación de agentes para todo el ciclo de desarrollo
Plataforma de orquestación de agentes para todo el ciclo de desarrollo
Programador de IA soberano que mantiene tu código en tu infraestructura
Programador de IA soberano que mantiene tu código en tu infraestructura