01
757,5 mil/mês
Plataforma AppSec tudo-em-um que encontra e corrige vulnerabilidades
Revisão de código com IANota editorial: 4.4Freemium+9,6%

757,5 mil/mês+9,6%
Plataforma AppSec tudo-em-um que encontra e corrige vulnerabilidades
Freemium
SAST nativo de IA que revisa os seus pull requests e corta o ruído dos falsos positivos
Visitas mensais estimadas ao site
Estimativas da Similarweb para este domínio, não usuários ativos. Apenas meses com observações são exibidos; a data de coleta é separada do período medido.
Coletado em 11 de nov. de 2026

É a avaliação da nossa equipe editorial, de 0 a 5, e não uma média de notas de usuários. Os pontos de vista desta página são escritos por IA com base no que sabemos sobre o produto. Não são avaliações de clientes.
Segundo a telemetria do OpenAITools.app verificada em 2026-11-11, CodeThreat (codethreat.com) é uma plataforma de IA indexada em Revisão de código com IA que gera 674 visitas mensais com variação de tráfego mês a mês de -1,61 mil (-70,5%). Seu principal mercado geográfico é Brasil (76,3% de participação no tráfego) e opera com modelo de preços Freemium, Preço sob consulta. As principais alternativas concorrentes por volume mensal incluem Aikido Security (757,49 mil visitas/mês), Hacktron (125,53 mil visitas/mês), Pixee (3,77 mil visitas/mês).
Excelente para filtrar falsos positivos em análise estática.
Agente de IA muito útil no pipeline.
Perspectivas sintetizadas por IA com base na inspeção do site, preços e referências da categoria — não são depoimentos reais de clientes.
Um agente de IA analisa alterações ao nível do pull request e sinaliza riscos antes do merge, tornando a segurança parte da revisão de código em vez de auditoria pós-lançamento.
Um agente dedicado revalida cada resultado, assinala os não exploráveis e explica porque são provavelmente falsos positivos, para que a equipa foque vulnerabilidades reais.
Compreende o contexto do repositório e deteta problemas complexos como falhas lógicas, problemas de autenticação e fluxos de dados inseguros que os scanners de regras frequentemente ignoram.
Mapeia todo o código, liga componentes e fluxos e gera informação sobre arquitetura, documentação, endpoints, dependências e fluxos de dados para acelerar a integração.
SAST, SCA, análise de IaC, segurança de contentores e deteção de segredos numa só plataforma, com integrações para GitHub, GitLab, Bitbucket e CI/CD em mais de 27 linguagens.
A CodeThreat posiciona-se como uma plataforma de segurança de aplicações tudo-em-um para equipas de engenharia que consideram a análise estática tradicional demasiado ruidosa. Em vez de depender apenas de regras de padrões, sobrepõe agentes de IA ao motor de análise: um revê alterações ao nível do pull request, outro reexamina cada resultado e explica porque é provavelmente um falso positivo, e um terceiro mapeia todo o repositório para construir contexto sobre arquitetura, endpoints, dependências e fluxos de dados. Os resultados chegam assim com contexto de projeto, e não como uma lista indiferenciada de alertas.
A cobertura reúne as principais categorias de AppSec num só produto — SAST de código-fonte, SCA de dependências, análise de infraestrutura como código, segurança de contentores e deteção de segredos — reduzindo o número de ferramentas que a equipa de segurança tem de integrar e correlacionar. A camada de AI SAST visa problemas que os scanners baseados em regras costumam falhar, como falhas lógicas, problemas em caminhos de autenticação e fluxos de dados perigosos. O fornecedor indica suporte a mais de 27 linguagens e frameworks, com integrações nativas para GitHub, GitLab, Bitbucket, pipelines de CI/CD e fornecedores cloud.
Comercialmente, a CodeThreat segue um modelo de entrada e expansão: um plano gratuito para equipas pequenas, um plano Pro por contribuidor para equipas que entregam em escala e um nível Enterprise com implementação on-premises, suporte com SLA, relatórios avançados de conformidade, opções de alojamento de LLM privado e faturação manual. A consolidação tudo-em-um e opções empresariais como o LLM privado sugerem que o comprador-alvo está na engenharia de segurança de organizações de software médias e grandes.
Consolide SAST, SCA, IaC e deteção de segredos numa plataforma e use o agente de falsos positivos para manter apenas o que exige atenção do desenvolvimento.
Receba comentários de revisão com contexto, impacto e sugestões de correção diretamente no pull request, para que a segurança chegue antes do merge e não depois do lançamento.
Ligue a CodeThreat ao GitHub, GitLab, Bitbucket e aos pipelines atuais, sem pedir às equipas que mudem a forma de construir e entregar.
Use o mapeamento e a análise agêntica para descobrir arquitetura, dependências, endpoints e fluxos de dados antes de priorizar a correção.
Comparação de telemetria lado a lado de ferramentas de IA concorrentes na mesma categoria principal
| Classificação | Ferramenta de IA | Visitas mensais | Crescimento mensal | Participação do tráfego direto | Preços | Comparação direta |
|---|---|---|---|---|---|---|
| ● | CodeThreat | 674 | -70,5% | 41% direto | Freemium, Preço sob consulta | Atual |
| 1 | Aikido Security | 757,49 mil | +9,6% | 40% direto | Freemium | vs Aikido Security |
| 2 | Hacktron | 125,53 mil | -40,9% | 28% direto | Freemium, Pago, Preço sob consulta | vs Hacktron |
| 3 | Pixee | 3,77 mil | -37,3% | 39% direto | Pago, Preço sob consulta | vs Pixee |
| 4 | CodeReviewBot.AI | 2,52 mil | +97,1% | 40% direto | Freemium, Teste gratuito, Pago, Preço sob consulta | vs CodeReviewBot.AI |
| 5 | AquilaX | 18,19 mil | -5,4% | 41% direto | Freemium | vs AquilaX |
| 6 | CybeDefend | 7,64 mil | +37,6% | 34% direto | Freemium, Preço sob consulta, Grátis | vs CybeDefend |
Plataforma AppSec tudo-em-um que encontra e corrige vulnerabilidades
Plataforma AppSec tudo-em-um que encontra e corrige vulnerabilidades

Segurança ofensiva nativa de IA: red teaming contínuo, pentests white-box e revisão de PR

AppSec orientado a resultados que classifica e corrige vulnerabilidades na velocidade da máquina
AppSec orientado a resultados que classifica e corrige vulnerabilidades na velocidade da máquina

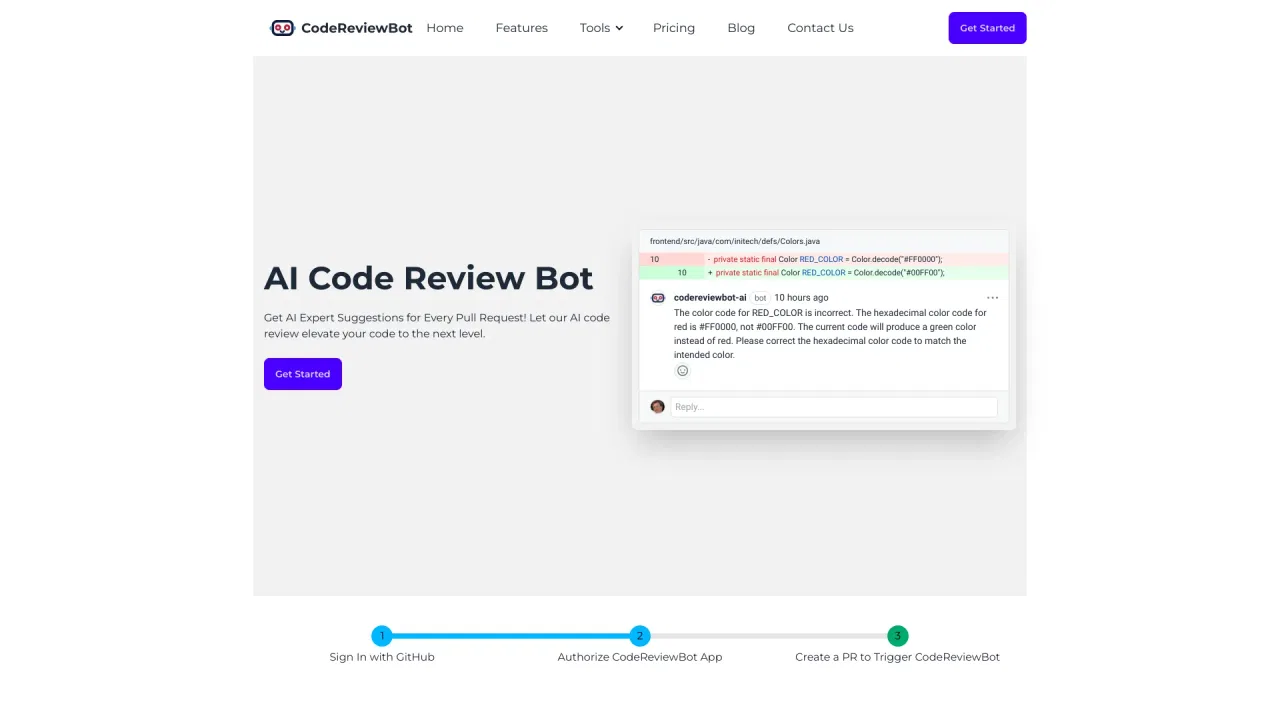
Revisão de código com IA automática para cada pull request do GitHub
Revisão de código com IA automática para cada pull request do GitHub

32 scanners de segurança em uma única passagem DevSecOps filtrada por IA
32 scanners de segurança em uma única passagem DevSecOps filtrada por IA

O cérebro de segurança que mantém os agentes de IA dentro das suas regras
O cérebro de segurança que mantém os agentes de IA dentro das suas regras

O agente de código com IA que transforma ideias em software entregue

Revisão de código com IA e status que mantêm cada repositório nos trilhos
Revisão de código com IA e status que mantêm cada repositório nos trilhos

Pervaziv AI is an AI-powered software security platform whose Cortex suite brings AI code review, DevSecOps and multi-cloud application security into developer tools, browsers, mobile and the CLI.
Pervaziv AI is an AI-powered software security platform whose Cortex suite brings AI code review, DevSecOps and multi-cloud application security into developer tools, browsers, mobile and the CLI.

Revisão de código com IA, triagem de PR e monitoramento de segurança para times rápidos
Revisão de código com IA, triagem de PR e monitoramento de segurança para times rápidos

Plataforma de orquestração de agentes para todo o ciclo de desenvolvimento
Plataforma de orquestração de agentes para todo o ciclo de desenvolvimento
Programador de IA soberano que mantém seu código na sua infraestrutura
Programador de IA soberano que mantém seu código na sua infraestrutura