01
757.491/Monat
All-in-One-AppSec-Plattform, die Schwachstellen findet und automatisch behebt
KI-Code-ReviewRedaktionswert: 4.4Freemium+9,6 %

757.491/Monat+9,6 %
All-in-One-AppSec-Plattform, die Schwachstellen findet und automatisch behebt
Freemium
KI-natives SAST, das Pull Requests prüft und Fehlalarm-Rauschen reduziert
Geschätzte monatliche Website-Besuche
Similarweb-Schätzungen für diese Domain, keine aktiven Nutzer. Nur Monate mit Beobachtungen werden gezeigt; Erfassungsdatum und Messzeitraum sind getrennt.
Erfasst am 11.11.2026

Das ist die Einschätzung unserer Redaktion auf einer Skala bis 5, kein Durchschnitt von Nutzerbewertungen. Die Sichtweisen auf dieser Seite hat eine KI aus den bekannten Produktinformationen zusammengefasst. Es sind keine Kundenrezensionen.
Laut der am 2026-11-11 verifizierten Telemetrie von OpenAITools.app ist CodeThreat (codethreat.com) eine KI-Plattform, die unter KI-Code-Review indexiert ist und 674 monatliche Besuche mit einem Traffic-Delta von -1610 (-70,5 %) gegenüber dem Vormonat generiert. Ihr primärer geografischer Markt ist Brasilien (76,3 % Traffic-Anteil) und sie arbeitet mit einem Preismodell „Freemium, Preise auf Anfrage“. Zu den wichtigsten konkurrierenden Alternativen nach monatlichem Volumen gehören Aikido Security (757.491 Besuche/Monat), Hacktron (125.526 Besuche/Monat), Pixee (3769 Besuche/Monat).
Deutlich weniger False Positives als SonarQube bei uns.
PR-Review Agent spart im Alltag enorm viel Zeit.
KI-synthetisierte Perspektiven auf Basis von Live-Prüfung, Preisstruktur und Kategorie-Benchmarks — keine echten Einzelkundenbewertungen.
Ein KI-Agent analysiert Änderungen auf Pull-Request-Ebene und markiert Risiken vor dem Merge, sodass Sicherheit Teil der Codeprüfung wird statt einer Prüfung nach dem Release.
Ein eigener Agent prüft jeden Befund erneut, markiert nicht ausnutzbare Ergebnisse und erklärt, warum sie wahrscheinlich Fehlalarme sind, damit Entwickler sich auf echte Schwachstellen konzentrieren.
Versteht den Repository-Kontext und erkennt komplexe Probleme wie Logikfehler, Authentifizierungsprobleme und unsichere Datenflüsse, die regelbasierte Scanner oft übersehen.
Kartiert die gesamte Codebasis, verknüpft Komponenten und Flüsse und erzeugt Einblicke zu Architektur, Dokumentation, Endpunkten, Abhängigkeiten und Datenflüssen für schnelleres Onboarding.
SAST, SCA, IaC-Scans, Container-Sicherheit und Secret-Scanning in einer Plattform, mit Integrationen für GitHub, GitLab, Bitbucket und CI/CD über 27+ Sprachen hinweg.
CodeThreat positioniert sich als All-in-One-Plattform für Anwendungssicherheit für Engineering-Teams, denen klassische statische Analyse zu viele Meldungen erzeugt. Statt nur auf Musterregeln zu setzen, legt sie KI-Agenten über die Scan-Engine: Einer prüft Änderungen auf Pull-Request-Ebene, ein zweiter überprüft jeden Befund und erklärt, warum er wahrscheinlich ein Fehlalarm ist, und ein dritter kartiert das gesamte Repository, um Kontext zu Architektur, Endpunkten, Abhängigkeiten und Datenflüssen aufzubauen. Befunde kommen dadurch mit Projektkontext statt als undifferenzierte Alarmliste.
Die Abdeckung bündelt die zentralen AppSec-Kategorien in einem Produkt – SAST für Quellcode, SCA für Abhängigkeiten, IaC-Scans, Container-Sicherheit und Secret-Scanning – und reduziert damit die Zahl der Tools, die ein Sicherheitsteam integrieren und korrelieren muss. Die AI-SAAT-Schicht zielt auf Probleme, die regelbasierte Scanner oft übersehen: Logikfehler, Probleme in Authentifizierungspfaden und riskante Datenflüsse. Der Anbieter nennt Unterstützung für mehr als 27 Programmiersprachen und Frameworks sowie native Integrationen für GitHub, GitLab, Bitbucket, CI/CD-Pipelines und Cloud-Anbieter.
Kommerziell folgt CodeThreat einem Land-and-Expand-Modell: ein kostenloser Plan für kleine Teams, ein Pro-Plan pro Contributor für Teams mit hohem Auslieferungsvolumen und eine Enterprise-Stufe mit On-Premises-Deployment, SLA-Support, erweiterten Compliance-Berichten, Optionen für privates LLM-Hosting und manueller Rechnungsstellung. Die All-in-One-Konsolidierung und Enterprise-Optionen wie privates LLM-Hosting deuten darauf hin, dass der Zielkunde in der Security-Engineering-Abteilung mittlerer bis großer Softwareorganisationen sitzt.
SAST, SCA, IaC und Secret-Scanning in einer Plattform bündeln und mit dem Fehlalarm-Agenten nur Befunde behalten, die Entwickleraufmerksamkeit brauchen.
Review-Kommentare mit Kontext, Auswirkung und Fix-Vorschlägen direkt im Pull Request erhalten, sodass Sicherheitsfeedback vor dem Merge statt nach dem Release kommt.
CodeThreat an GitHub, GitLab, Bitbucket und bestehende Pipelines anbinden, ohne dass Teams ihre Build- und Release-Prozesse ändern müssen.
Mit Repository-Mapping und agentischer Analyse Architektur, Abhängigkeiten, Endpunkte und Datenflüsse erfassen, bevor die Behebung priorisiert wird.
Direkter Telemetrievergleich konkurrierender KI-Tools in derselben Hauptkategorie
| Rang | KI-Tool | Monatliche Besuche | MoM-Wachstum | Anteil direkter Zugriffe | Preise | Direktvergleich |
|---|---|---|---|---|---|---|
| ● | CodeThreat | 674 | -70,5 % | 41% direkt | Freemium, Preise auf Anfrage | Aktuell |
| 1 | Aikido Security | 757.491 | +9,6 % | 40% direkt | Freemium | vs Aikido Security |
| 2 | Hacktron | 125.526 | -40,9 % | 28% direkt | Freemium, Kostenpflichtig, Preise auf Anfrage | vs Hacktron |
| 3 | Pixee | 3769 | -37,3 % | 39% direkt | Kostenpflichtig, Preise auf Anfrage | vs Pixee |
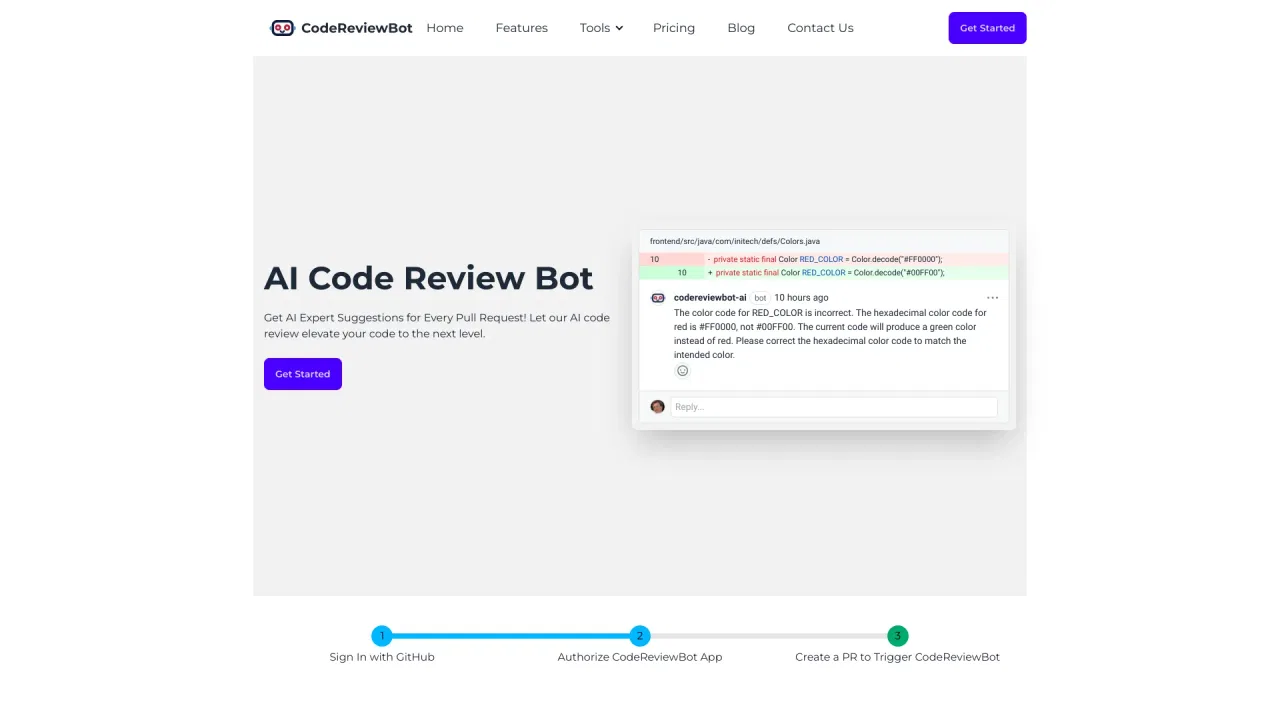
| 4 | CodeReviewBot.AI | 2515 | +97,1 % | 40% direkt | Freemium, Kostenlose Testversion, Kostenpflichtig, Preise auf Anfrage | vs CodeReviewBot.AI |
| 5 | AquilaX | 18.188 | -5,4 % | 41% direkt | Freemium | vs AquilaX |
| 6 | CybeDefend | 7642 | +37,6 % | 34% direkt | Freemium, Preise auf Anfrage, Kostenlos | vs CybeDefend |
All-in-One-AppSec-Plattform, die Schwachstellen findet und automatisch behebt
All-in-One-AppSec-Plattform, die Schwachstellen findet und automatisch behebt

AI-native Offensive Security: kontinuierliches Red Teaming, Whitebox-Pentests und PR-Review

Ergebnisbasiertes AppSec, das Schwachstellen in Maschinengeschwindigkeit triagiert und behebt
Ergebnisbasiertes AppSec, das Schwachstellen in Maschinengeschwindigkeit triagiert und behebt

Automatisierte KI-Code-Reviews für jeden GitHub-Pull-Request
Automatisierte KI-Code-Reviews für jeden GitHub-Pull-Request

32 Sicherheitsscanner in einem KI-gefilterten DevSecOps-Durchlauf
32 Sicherheitsscanner in einem KI-gefilterten DevSecOps-Durchlauf

Das Sicherheitsgehirn, das KI-Coding-Agents an Ihre Regeln bindet
Das Sicherheitsgehirn, das KI-Coding-Agents an Ihre Regeln bindet

Der KI-Coding-Agent, der Ideen in ausgelieferte Software verwandelt
Der KI-Coding-Agent, der Ideen in ausgelieferte Software verwandelt

KI-Code-Review und Status-Updates, die jedes Repository auf Kurs halten
KI-Code-Review und Status-Updates, die jedes Repository auf Kurs halten

Pervaziv AI is an AI-powered software security platform whose Cortex suite brings AI code review, DevSecOps and multi-cloud application security into developer tools, browsers, mobile and the CLI.
Pervaziv AI is an AI-powered software security platform whose Cortex suite brings AI code review, DevSecOps and multi-cloud application security into developer tools, browsers, mobile and the CLI.

KI-Codereview, PR-Triage und Sicherheitsmonitoring für schnelle Teams
KI-Codereview, PR-Triage und Sicherheitsmonitoring für schnelle Teams

Agenten-Orchestrierung für den gesamten Softwareentwicklungszyklus
Agenten-Orchestrierung für den gesamten Softwareentwicklungszyklus
Souveräner KI-Pair-Programmer, der Ihren Code in Ihrer Infrastruktur hält
Souveräner KI-Pair-Programmer, der Ihren Code in Ihrer Infrastruktur hält