01
757,5 k/mois
Plateforme AppSec tout-en-un qui détecte et corrige les vulnérabilités
Revue de code par IANote de la rédaction : 4.4Freemium+9,6 %

757,5 k/mois+9,6 %
Plateforme AppSec tout-en-un qui détecte et corrige les vulnérabilités
Freemium
Un SAST natif IA qui analyse vos pull requests et réduit le bruit des faux positifs
Visites web mensuelles estimées
Estimations Similarweb pour ce domaine, et non utilisateurs actifs. Seuls les mois observés sont affichés ; la date de collecte est distincte de la période mesurée.
Collecté le 11 nov. 2026

C'est l'évaluation de notre rédaction, sur 5, et non une moyenne d'avis d'utilisateurs. Les points de vue de cette page sont rédigés par une IA à partir de ce que nous savons du produit. Ce ne sont pas des avis clients.
Selon la télémétrie OpenAITools.app vérifiée le 2026-11-11, CodeThreat (codethreat.com) est une plateforme d'IA indexée sous Revue de code par IA générant 674 visites mensuelles avec un delta de trafic mensuel de -1,61 k (-70,5 %). Son marché géographique principal est Brésil (76,3 % de part de trafic), et elle fonctionne selon un modèle tarifaire Freemium, Tarifs sur demande. Les principales alternatives concurrentes par volume mensuel incluent Aikido Security (757,49 k visites/mois), Hacktron (125,53 k visites/mois), Pixee (3,77 k visites/mois).
Moins de faux positifs comparé aux outils traditionnels.
Agent IA très efficace sur les revues de code.
Points de vue synthétisés par IA à partir de l’inspection du site, des tarifs et du comparatif catégoriel — il ne s’agit pas d’avis clients individuels.
Un agent IA analyse les modifications au niveau de la pull request et signale les risques avant le merge, faisant de la sécurité une étape de la revue de code plutôt qu'un audit post-livraison.
Un agent dédié revérifie chaque résultat, marque ceux qui ne sont pas exploitables et explique pourquoi il les considère comme des faux positifs, pour que les développeurs se concentrent sur les vraies vulnérabilités.
Comprend le contexte du dépôt et détecte des problèmes complexes comme les failles logiques, les problèmes d'authentification et les flux de données dangereux que les scanners à règles oublient souvent.
Cartographie toute la base de code, relie composants et flux et génère des informations sur l'architecture, la documentation, les endpoints, les dépendances et les flux de données pour accélérer l'intégration.
SAST, SCA, analyse IaC, sécurité des conteneurs et détection de secrets sur une seule plateforme, avec des intégrations GitHub, GitLab, Bitbucket et CI/CD sur plus de 27 langages.
CodeThreat se positionne comme une plateforme de sécurité applicative tout-en-un pour les équipes d'ingénierie qui trouvent l'analyse statique classique trop bruyante. Au lieu de s'appuyer uniquement sur des règles de motifs, elle superpose des agents IA au moteur d'analyse : l'un examine les modifications au niveau de la pull request, un autre revérifie chaque résultat et explique pourquoi il s'agit probablement d'un faux positif, et un troisième cartographie tout le dépôt pour construire du contexte sur l'architecture, les endpoints, les dépendances et les flux de données. Les résultats arrivent donc avec du contexte projet plutôt qu'en liste d'alertes indifférenciée.
La couverture réunit les principales catégories AppSec dans un seul produit — SAST sur le code source, SCA sur les dépendances, analyse d'infrastructure as code, sécurité des conteneurs et détection de secrets — ce qui réduit le nombre d'outils que l'équipe sécurité doit intégrer et corréler. La couche AI SAST cible les problèmes que les scanners à règles manquent souvent : failles logiques, problèmes de chemins d'authentification et flux de données dangereux. L'éditeur annonce la prise en charge de plus de 27 langages et frameworks, avec des intégrations natives pour GitHub, GitLab, Bitbucket, les pipelines CI/CD et les fournisseurs cloud.
Sur le plan commercial, CodeThreat suit un modèle d'acquisition puis d'expansion : une offre gratuite pour les petites équipes, une offre Pro facturée par contributeur pour les équipes qui livrent à grande échelle, et un niveau Enterprise ajoutant déploiement on-premises, support avec SLA, rapports de conformité avancés, hébergement de LLM privé et facturation manuelle. La consolidation tout-en-un et des options comme le LLM privé suggèrent un acheteur cible dans l'ingénierie sécurité d'organisations logicielles de taille moyenne à grande.
Regroupez SAST, SCA, IaC et détection de secrets sur une plateforme et utilisez l'agent de faux positifs pour ne garder que ce qui exige l'attention des développeurs.
Recevez des commentaires de revue avec contexte, impact et suggestions de correction directement dans la pull request, pour que le retour de sécurité arrive avant le merge et non après la livraison.
Branchez CodeThreat sur GitHub, GitLab, Bitbucket et vos pipelines actuels sans demander aux équipes de changer leur façon de construire et de livrer.
Utilisez la cartographie et l'analyse agentique pour révéler architecture, dépendances, endpoints et flux de données avant de prioriser les corrections.
Comparaison télémétrique côte à côte des outils d'IA concurrents dans la même catégorie principale
| Rang | Outil d'IA | Visites mensuelles | Croissance mensuelle | Part du trafic direct | Tarifs | Face à face |
|---|---|---|---|---|---|---|
| ● | CodeThreat | 674 | -70,5 % | 41% direct | Freemium, Tarifs sur demande | Actuel |
| 1 | Aikido Security | 757,49 k | +9,6 % | 40% direct | Freemium | vs Aikido Security |
| 2 | Hacktron | 125,53 k | -40,9 % | 28% direct | Freemium, Payant, Tarifs sur demande | vs Hacktron |
| 3 | Pixee | 3,77 k | -37,3 % | 39% direct | Payant, Tarifs sur demande | vs Pixee |
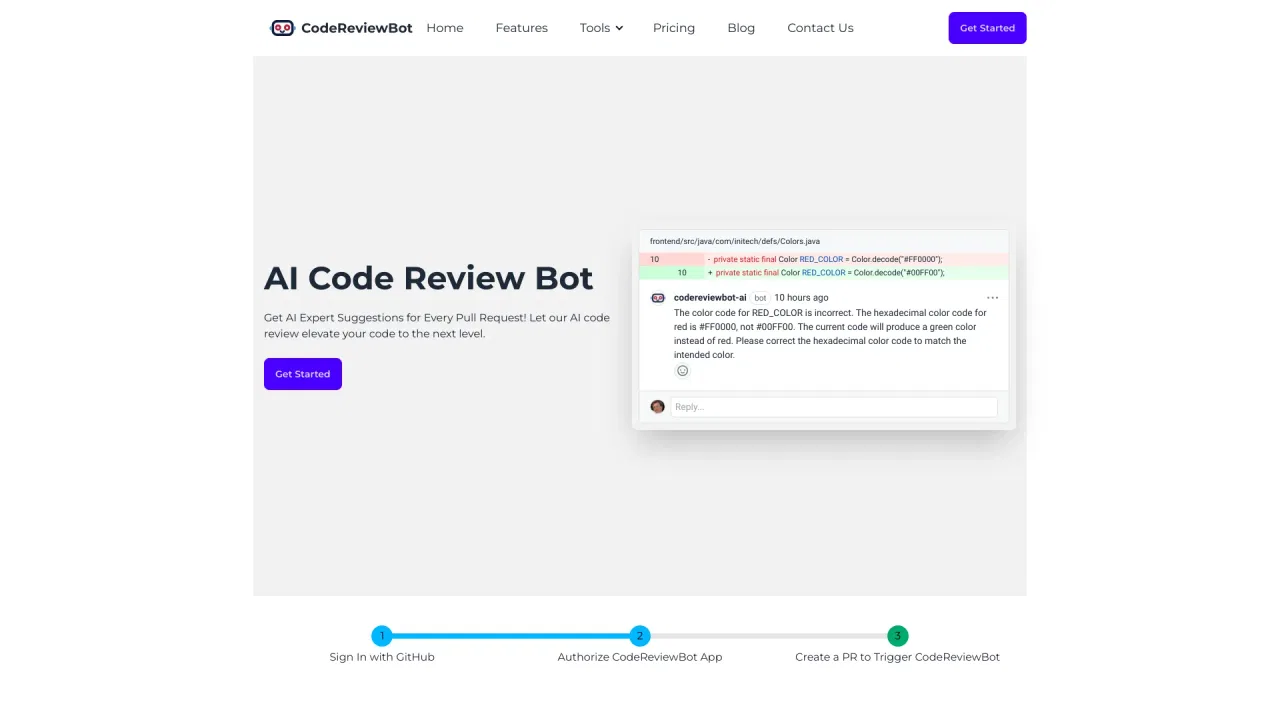
| 4 | CodeReviewBot.AI | 2,52 k | +97,1 % | 40% direct | Freemium, Essai gratuit, Payant, Tarifs sur demande | vs CodeReviewBot.AI |
| 5 | AquilaX | 18,19 k | -5,4 % | 41% direct | Freemium | vs AquilaX |
| 6 | CybeDefend | 7,64 k | +37,6 % | 34% direct | Freemium, Tarifs sur demande, Gratuit | vs CybeDefend |
Plateforme AppSec tout-en-un qui détecte et corrige les vulnérabilités
Plateforme AppSec tout-en-un qui détecte et corrige les vulnérabilités

Sécurité offensive native IA : red teaming continu, pentests white-box et revue de PR

Un AppSec axé résultats qui trie et corrige les vulnérabilités à la vitesse de la machine
Un AppSec axé résultats qui trie et corrige les vulnérabilités à la vitesse de la machine

Revue de code par IA automatisée pour chaque pull request GitHub
Revue de code par IA automatisée pour chaque pull request GitHub

32 scanners de sécurité en une seule passe DevSecOps filtrée par IA
32 scanners de sécurité en une seule passe DevSecOps filtrée par IA

Le cerveau de sécurité qui maintient les agents de code IA dans vos règles
Le cerveau de sécurité qui maintient les agents de code IA dans vos règles

L'agent de codage IA qui transforme les idées en logiciels livrés

Revue de code IA et mises à jour de statut qui gardent chaque dépôt sur les rails
Revue de code IA et mises à jour de statut qui gardent chaque dépôt sur les rails

Pervaziv AI is an AI-powered software security platform whose Cortex suite brings AI code review, DevSecOps and multi-cloud application security into developer tools, browsers, mobile and the CLI.
Pervaziv AI is an AI-powered software security platform whose Cortex suite brings AI code review, DevSecOps and multi-cloud application security into developer tools, browsers, mobile and the CLI.

Revue de code IA, triage des PR et surveillance de sécurité pour les équipes rapides
Revue de code IA, triage des PR et surveillance de sécurité pour les équipes rapides

L’orchestration d’agents pour tout le cycle de développement logiciel
L’orchestration d’agents pour tout le cycle de développement logiciel
Le pair programmer IA souverain qui garde votre code dans votre infrastructure
Le pair programmer IA souverain qui garde votre code dans votre infrastructure