01
3.8만/월
웹 앱·API·GraphQL을 위한 에이전트형 AI 침투 테스트
AI 테스팅에디터 평점: 4.4무료+유료, 무료 체험, 유료, 가격 문의직접 유입 22%

무료+유료, 무료 체험, 유료, 가격 문의

지속적으로 침투 테스트를 수행하는 자율 AI 보안 직원
월간 웹사이트 방문 수 추정치
이 도메인의 Similarweb 추정치이며 활성 사용자 수가 아닙니다. 관측 데이터가 있는 월만 표시하며 수집일과 집계 월을 구분합니다.
수집일 2026. 11. 11.

에디터가 매긴 5점 만점 평가이며, 사용자 평점의 평균이 아닙니다. 이 페이지의 관점들은 제품 정보를 바탕으로 AI가 정리한 것이며, 실제 사용자 후기가 아닙니다.
2026-11-11에 검증된 OpenAITools.app 텔레메트리에 따르면, Donely(donely.ai)은(는) AI Agent에 색인된 AI 플랫폼으로 월 1.1만회 방문을 기록 중이며, 전월 대비 트래픽 변화량은 -104(-0.9%)입니다. 주요 지리적 시장은 미국(트래픽 점유율 28.8%)이며, 무료+유료, 무료 체험 가격 모델로 운영됩니다. 월간 트래픽 기준 주요 경쟁 대안으로는 Beagle Security (월 3.83만회 방문), ZeroThreat (월 2.93만회 방문), Hacktron (월 12.55만회 방문) 등이 있습니다.
보안 취약점 진단 자동화에 정말 유용합니다.
설정이 조금 까다롭지만 성능은 확실해요.
실제 사이트 점검, 요금 구조, 동일 카테고리 기준을 바탕으로 AI가 재구성한 참고 관점이며 개별 실사용자의 후기가 아닙니다.
보고되는 모든 문제에 재현 가능한 PoC, 요청·응답 세부 정보, 영향 범위 평가가 첨부됩니다.
영속 조정자 아래 수천 개의 단명 에이전트가 각각 하나의 공격 목표에 집중합니다.
조종 가능한 헤드리스 브라우저와 Burp, ZAP, Nuclei, sqlmap, Semgrep, 사용자 정의 페이로드.
main 병합마다 CI에서 트리거하거나 스테이징·프로덕션에 상시 실행해 릴리스 속도를 따라갑니다.
최소 권한 키, 속도 제한, 전체 동작 로그, 즉시 킬 스위치, 내보낼 수 있는 서명된 추적.
Donely는 자율 AI 직원을 위한 관리형 인프라를 제공하며 현재는 보안에 집중합니다. 대표 에이전트 Sentinel은 상시 가동 공격자처럼 동작합니다. 영속 조정자가 도메인, 저장소, API 명세 전반의 공격 표면을 매핑한 뒤 수천 개의 단명 에이전트를 병렬로 지휘해 각각 SQL 인젝션, SSRF, IDOR, 인증 우회, 비즈니스 로직 악용 같은 하나의 좁은 목표에 집중시킵니다. 이후 결정론적 검증기가 보고 전에 각 결과의 재현을 시도합니다.
핵심 주장은 '확률보다 증거'입니다. 발견은 프로덕션에 안전한 통제된 검증에서 재현된 뒤에만 보고되므로, 재현 가능한 PoC, 요청·응답 세부 정보, 영향 범위, 수정 제안이 함께 제공됩니다. 결과는 GitHub, GitLab, Jira, Linear, Slack, Notion, Discord와 데이터 플랫폼으로 흘러가며, SOC 2, ISO 27001, PCI 같은 규정 준수 증거를 위해 배포마다 지속 재테스트를 표방합니다.
플랫폼은 프로덕션 대상 테스트의 안전성과 통제를 강조합니다. 비파괴 읽기 전용 검증, 에이전트 동작의 완전한 로깅과 재생, 대상별 최소 권한 키, 속도 제한, 영향 범위 상한, 즉시 중단 스위치를 갖춥니다. 배포는 SaaS부터 전용 테넌트, VPC 내부, 에어갭까지 지원합니다. 사이트는 보안 제품이 HOG 3로 개편 중임을 언급하고, 같은 플랫폼의 호스팅 OpenClaw/NemoClaw 에이전트도 안내합니다.
검증된 테스트를 지속 실행해 분기 창이 아니라 릴리스 주기에 맞춰 커버리지를 유지합니다.
오탐 백로그 대신 수정 힌트가 있는 검증된 익스플로잇을 받습니다.
러너를 내부 애플리케이션, REST/GraphQL API, 모바일 백엔드로 향하게 합니다.
서명되고 타임스탬프된 익스플로잇 추적을 SOC 2, ISO 27001, 고객 보안 검토 증거로 사용합니다.
동일한 주요 카테고리에 속한 경쟁 AI 도구의 나란히 보는 텔레메트리 비교
| 순위 | AI 도구 | 월간 방문 수 | 전월 대비 성장률 | 직접 유입 비중 | 가격 | 일대일 비교 |
|---|---|---|---|---|---|---|
| ● | Donely | 1.1만 | -0.9% | 직접 유입 41% | 무료+유료, 무료 체험 | 현재 도구 |
| 1 | Beagle Security | 3.83만 | -35.8% | 직접 유입 22% | 무료+유료, 무료 체험, 유료, 가격 문의 | vs Beagle Security |
| 2 | ZeroThreat | 2.93만 | -11.2% | 직접 유입 40% | 무료 | vs ZeroThreat |
| 3 | Hacktron | 12.55만 | -40.9% | 직접 유입 28% | 무료+유료, 유료, 가격 문의 | vs Hacktron |
| 4 | Equixly | 1.32만 | -34.3% | 직접 유입 40% | 가격 문의 | vs Equixly |
| 5 | Prowler Cloud | 3.69만 | -3.4% | 직접 유입 42% | 무료 체험, 유료, 가격 문의, 무료 | vs Prowler Cloud |
| 6 | ProjectDiscovery Neo | 15.85만 | +22.5% | 직접 유입 42% | 유료, 가격 문의 | vs ProjectDiscovery Neo |
웹 앱·API·GraphQL을 위한 에이전트형 AI 침투 테스트
웹 앱과 API를 위한 지속적 AI 침투 테스트

AI 네이티브 오펜시브 보안: 지속적 레드팀 테스트, 화이트박스 모의해킹, PR 검토

Equixly is an autonomous penetration testing and AI red teaming platform. Powered by its own AI model, it continuously tests web applications, APIs, GenAI apps, and MCP servers, validating exploits and chaining findings into real attack paths.
무료 / 오픈소스AI 지원 워크플로로 클라우드 보안 위험을 찾고 우선순위를 정하고 수정합니다

노출을 찾아내고 악용 가능성을 증명한 뒤 수정까지 전달하는 AI 보안 플랫폼
취약점을 찾아 자동으로 수정하는 올인원 AppSec 플랫폼

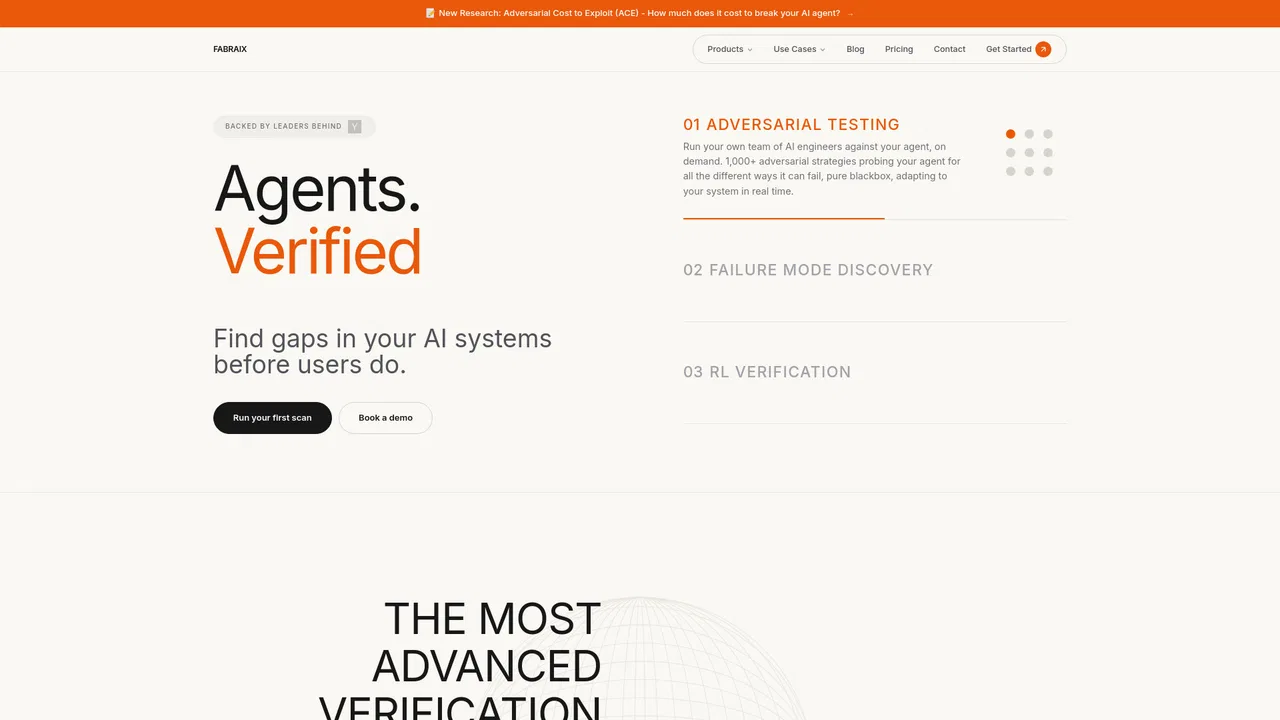
Fabraix is an adversarial-verification platform built around Nyx, an autonomous red-teaming harness that probes your AI agents across security, logic and alignment. It is pure blackbox — no integration or internal access required — and runs 10,000+ adaptive, multi-turn attack strategies in massively parallel simulations to surface the failure modes static benchmarks miss.
Fabraix is an adversarial-verification platform built around Nyx, an autonomous red-teaming harness that probes your AI agents across security, logic and alignment. It is pure blackbox — no integration or internal access required — and runs 10,000+ adaptive, multi-turn attack strategies in massively parallel simulations to surface the failure modes static benchmarks miss.